20 septembre 2026
Vibe coding en entreprise : peut-on créer un SaaS sans sortir de l’environnement sécurisé Microsoft?
Le vibe coding peut tout à fait entrer dans une entreprise déjà protégée par Microsoft — à condition de ne pas confondre l’outil qui génère le code avec l’environnement qui héberge réellement l’application. La bonne approche consiste à garder le SaaS dans le périmètre Azure de l’entreprise, avec Entra ID, Key Vault, réseaux privés, politiques de sécurité et scans DevSecOps, tandis que Lovable, Replit ou un autre outil de vibe coding servent surtout de couche de création.
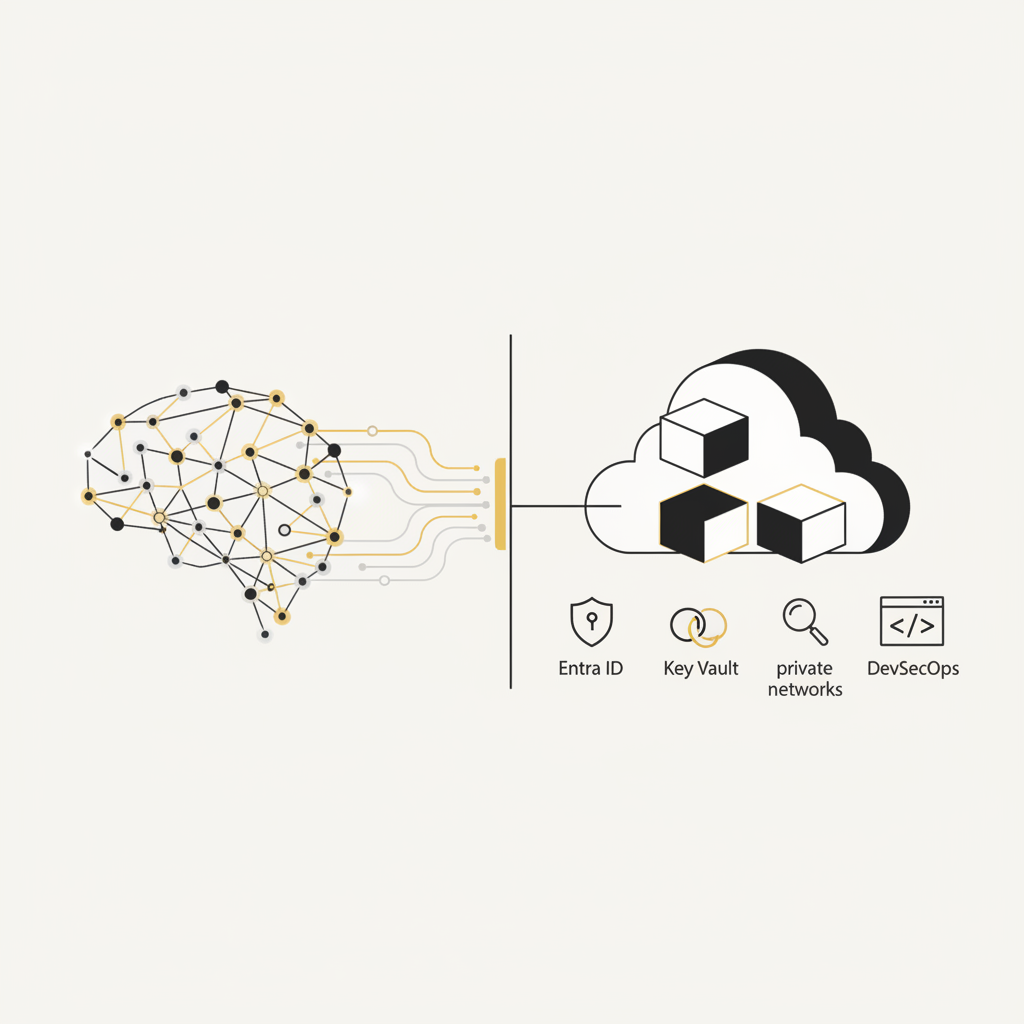
Vibe coding en entreprise : peut-on créer un SaaS sans sortir de l’environnement sécurisé Microsoft?
Le vibe coding change radicalement la façon de construire une application.
Avec Lovable, Replit, Base44, Bolt ou d’autres outils similaires, il devient possible de décrire une idée en langage naturel et de générer très rapidement une application fonctionnelle.
Mais dans une entreprise déjà bien encadrée — par exemple avec Microsoft 365, Entra ID, Azure, Defender, des politiques réseau, des règles de conformité et des données sensibles — une question arrive presque immédiatement :
est-ce qu’on peut utiliser le vibe coding sans faire sortir l’application du périmètre de sécurité de l’entreprise?
La réponse courte est oui.
Mais il faut surtout comprendre une chose :
le vibe coding n’a pas besoin d’être l’endroit où l’application vit. Il peut simplement être l’endroit où le code est créé.
C’est cette distinction qui permet de concilier vitesse et sécurité.
Le vrai problème : création du code ou hébergement de l’application?
Quand une entreprise dit :
« Nous ne voulons pas que notre application sorte de notre environnement Microsoft »,
elle peut parler de plusieurs choses différentes :
- où le code source est stocké;
- où l’application est hébergée;
- où la base de données réside;
- qui peut s’authentifier;
- où sont stockés les secrets;
- par quel réseau transitent les données;
- quels services externes peuvent accéder aux données;
- quelles traces sont conservées;
- quelles règles de sécurité sont imposées.
Le premier réflexe ne devrait donc pas être :
« Est-ce que Lovable est sécurisé? »
La meilleure question est plutôt :
« Quelle partie du système sommes-nous prêts à confier à un outil externe? »
Dans beaucoup d’entreprises, la réponse raisonnable est :
l’outil externe peut aider à écrire le code, mais la production reste dans Azure.
Le modèle le plus simple : vibe coding dehors, production dedans
L’outil de vibe coding peut servir à générer l’interface, écrire du code, créer une première structure et accélérer les itérations.
Puis le code est envoyé vers un dépôt contrôlé par l’entreprise, par exemple GitHub Enterprise ou Azure DevOps.
À partir de là, l’application suit le processus normal de l’entreprise : revue, tests, analyse de sécurité, approbation et déploiement.
Le vibe coding devient donc une couche de développement, pas une frontière de confiance.
Où héberger le SaaS?
Si l’entreprise est déjà très Microsoft, Azure est généralement l’environnement le plus naturel.
Azure App Service
Pour un SaaS web classique, Azure App Service est souvent suffisant.
Avec Private Endpoints, l’application peut rester accessible uniquement à travers un réseau privé, un VPN ou ExpressRoute plutôt que l’Internet public.
Azure Container Apps
Pour des API ou des architectures conteneurisées, Azure Container Apps offre plus de flexibilité tout en restant dans l’écosystème Azure.
AKS
Pour de très grosses architectures ou des besoins Kubernetes avancés, Azure Kubernetes Service peut être pertinent, mais il est souvent inutilement complexe pour un SaaS interne standard.
L’authentification : utiliser les comptes de l’entreprise
Avec Microsoft Entra ID, l’application peut utiliser les identités déjà gérées par l’entreprise.
Cela permet notamment :
- connexion avec le compte professionnel;
- MFA;
- politiques d’accès conditionnel;
- groupes et rôles;
- retrait automatique des accès lorsqu’un employé quitte;
- meilleure gouvernance des identités.
Pour une application interne, c’est généralement plus solide qu’un système de comptes généré rapidement par une plateforme externe.
Les secrets ne devraient jamais être dans le code
Une application générée rapidement peut accumuler :
- clés API;
- mots de passe;
- chaînes de connexion;
- secrets OAuth;
- jetons.
Ces informations ne devraient jamais être écrites directement dans le code source.
Azure Key Vault et les Managed Identities permettent de réduire fortement ce risque.
L’objectif est simple :
aucun secret critique dans le code; les accès passent par l’infrastructure de sécurité de l’entreprise.
Le réseau peut rester privé
Une entreprise peut également empêcher son SaaS interne d’être exposé publiquement.
Azure permet de combiner :
- Virtual Network;
- Private Endpoints;
- Private Link;
- règles réseau;
- intégration VNet;
- VPN;
- ExpressRoute.
La même logique s’applique à la base de données.
La base de données doit suivre la même logique
Azure SQL, Azure Database for PostgreSQL, Cosmos DB ou Storage Accounts peuvent être configurés avec :
- accès privé;
- chiffrement;
- RBAC;
- journalisation;
- sauvegardes;
- politiques de conformité.
L’erreur serait de remettre l’application dans Azure tout en laissant les données de production dans un backend externe choisi automatiquement par l’outil de vibe coding.
Le code généré par IA doit passer dans le même contrôle que le code humain
Le code généré par une IA doit être traité comme n’importe quel autre code.
Il doit passer par :
- revue;
- CI/CD;
- scan de dépendances;
- analyse des vulnérabilités;
- détection de secrets;
- contrôles Infrastructure as Code.
Le bon principe est :
l’IA peut générer vite, mais rien ne passe en production sans contrôle.
Azure Policy ajoute des garde-fous
Azure Policy permet d’imposer des règles à l’environnement :
- régions autorisées;
- chiffrement obligatoire;
- ressources publiques interdites;
- logs obligatoires;
- types de ressources autorisés;
- contraintes de conformité.
Cela évite de dépendre uniquement de la qualité du prompt ou de la discipline du développeur.
Le cas des plateformes de vibe coding
Toutes les plateformes n’offrent pas le même niveau de contrôle.
Une entreprise doit vérifier :
- où les prompts sont traités;
- où les fichiers sont envoyés;
- quelles données servent au contexte de l’IA;
- combien de temps elles sont conservées;
- si elles peuvent être utilisées pour l’entraînement;
- quelles régions sont disponibles;
- quelles certifications sont couvertes;
- si un DPA est disponible.
Trois niveaux de risque
Niveau 1 — Prototype sans données sensibles
Utilisation directe d’un outil comme Lovable, Replit, Base44 ou Bolt.
Niveau 2 — Application interne
Le code peut être généré rapidement, mais la production revient dans Azure avec :
- Entra ID;
- dépôt contrôlé;
- CI/CD;
- Key Vault;
- RBAC;
- logs;
- règles réseau.
Niveau 3 — SaaS critique ou données réglementées
L’outil de vibe coding devient surtout un assistant de développement.
La production, les données et les identités restent entièrement sous contrôle de l’entreprise.
Une architecture réaliste
Une architecture raisonnable peut ressembler à ceci :
Vibe coding Lovable / Replit / autre ↓ génération du code
Dépôt contrôlé GitHub Enterprise ou Azure DevOps ↓ pull request ↓ tests ↓ scan sécurité
Pipeline Azure DevOps ou GitHub Actions ↓ validation ↓ déploiement
Azure App Service ou Container Apps ↓ Microsoft Entra ID ↓ Managed Identity ↓ Key Vault ↓ Azure SQL / PostgreSQL / autres services privés
Le tout entouré par :
- Virtual Network;
- Private Endpoints;
- Azure Policy;
- monitoring;
- audit.
Le meilleur compromis : vitesse à l’avant, contrôle à l’arrière
Le véritable intérêt du vibe coding en entreprise n’est pas de remplacer l’infrastructure existante.
C’est de profiter de la vitesse des nouveaux outils sans toucher à la frontière de sécurité existante.
L’entreprise garde Azure, Entra, ses réseaux privés, ses politiques et ses processus DevSecOps.
Et elle permet aux équipes de construire beaucoup plus rapidement en amont.
Vitesse à l’avant, contrôle à l’arrière.